[email protected]Support 24/7 · Abrechnung 09:00 – 00:00LinkedInXFacebook
NexonHost
Dedicated Server NiederlandeAmsterdam · Equinix AM6Dedicated Server DeutschlandFrankfurt · Equinix FR4Dedicated Server RumänienBukarest · VoxilityDedicated Server ÖsterreichWien · Interxion VIEDedicated Server BulgarienSofia · TelepointDedicated Server FrankreichParis · Interxion PAR — Marseille · Digital Realty MRS3Dedicated Server IrlandDublin · Equinix DB2Dedicated Server ItalienMailand · Irideos AvalonDedicated Server PolenWarschauDedicated Server SpanienMadrid · Equinix MD2Dedicated Server USAAshburn · Equinix DC
DDoS-geschützte Dedicated Server

Dedicated Server mit DDoS-Schutz in Europa

Bare Metal mit 40 Gbps / 4 Mpps Layer-4-DDoS-Abwehr inklusive bei jeder Konfiguration und bis zu 1 Tbps / 100 Mpps, wenn Sie mehr brauchen. Floods werden vorgelagert verworfen, noch bevor sie Ihren Port erreichen – der Port ohne Traffic-Quota bleibt für echte Nutzer offen.

40 Gbps / 4 Mpps inklusiveBis zu 1 Tbps zubuchbar12 Rechenzentren in EU + USA1Gbps-Port mit Traffic-Flatrate
40 GbpsLayer-4-Abwehr bei jeder Konfiguration inklusive, mit 4 Mpps
1 TbpsDie größte Schutzstufe im Konfigurationsschritt, mit 100 Mpps
12Rechenzentren in zehn europäischen Ländern und in Ashburn, Virginia
0 €Einrichtungsgebühr für die Inklusivstufe – sie ist Teil der Konfiguration
Abwehrkapazität

Wählen Sie Ihre Schutzstufe bei der Bestellung

Jede Konfiguration enthält 40 Gbps / 4 Mpps Layer-4-Filterung. Ziehen Ihre IPs größere Floods an, erhöhen Sie die Stufe im Konfigurationsschritt. Upgrades werden pro Server und Monat zusätzlich zur Konfiguration abgerechnet.

40 GbpsInklusive
Paketrate4 Mpps
Pro MonatInklusive
80 Gbps
Paketrate6 Mpps
Pro Monat+250 €/Monat
100 Gbps
Paketrate8 Mpps
Pro Monat+300 €/Monat
200 Gbps
Paketrate16 Mpps
Pro Monat+500 €/Monat
300 Gbps
Paketrate32 Mpps
Pro Monat+800 €/Monat
Bis zu 1 Tbps
Paketrate100 Mpps
Pro Monat+1.500 €/Monat

Gbps misst, wie viel Traffic ein Flood transportiert; Mpps misst, wie viele Pakete er sendet. Floods aus kleinen Paketen können die Paketrate erschöpfen, lange bevor sie die Bandbreite füllen – deshalb zählen beide Zahlen. Eine Methode zur Dimensionierung finden Sie im Ratgeber Wie viel DDoS-Schutz ein Dedicated Server braucht.

Was abgedeckt ist

Abwehr am Netzwerkrand bei jeder Konfiguration, Filterung auf Anwendungsebene bei Bedarf

Ein DDoS-geschützter Dedicated Server stoppt Angriffe, die auf das Netzwerk und die Maschine zielen. Angriffe auf die Anwendung selbst brauchen einen Proxy davor. Die Tabelle zeigt, wo diese Grenze verläuft.

BedrohungTypische BeispieleBei jedem Server inklusiveRemote-DDoS-Schutz ergänzt
Volumetrische FloodsUDP-, ICMP- und Amplification-Floods, die den Port vollständig auslasten sollenVorgelagert gefiltert: 40 Gbps inklusive, bis zu 1 Tbps bei der BestellungScrubbing pro Ursprungsserver von 10 Gbps bis 1 Tbps
Protokoll- und State-Exhaustion-AngriffeSYN-Floods, volle Verbindungstabellen, fehlerhafte PaketeLayer-3- und Layer-4-Abwehr mit 4 Mpps, bis zu 100 MppsErweiterte Flood-Filter, 2 bis 50 je Tarif
Anwendungsebene (Layer 7)HTTP-Floods, Bot-Traffic, Slow-Request-Angriffe auf Ihre AnwendungAm Netzwerkrand nicht gefiltertFilterung per Reverse Proxy mit eigenen Traffic-Filtern
Wiederkehrende AngriffswellenAngriffe, die immer wieder aus denselben Netzen kommenStandardfilterung am NetzwerkrandASN-Sperre, von 10 Einträgen bis zu individuellen Listen
Bereinigte Bandbreite unter AngriffWas Ihren legitimen Nutzern bleibt, während ein Angriff läuft1Gbps-Port ohne Traffic-Quota, keine Obergrenze für bereinigten TrafficBereinigte Bandbreite von 3 TB bis Traffic-Flatrate, je nach Tarif

Angriffe auf Anwendungsebene zielen auf die Software, nicht auf die Leitung – deshalb werden sie von einem Reverse Proxy gefiltert statt am Netzwerkrand. Remote-DDoS-Schutz setzt diesen Proxy vor jeden beliebigen Ursprungsserver, auch vor einen Server von dieser Seite – mit Tarifen von 10 Gbps bis 1 Tbps Layer-4-Scrubbing pro Ursprungsserver und eigenen Traffic-Filtern.

Geschützte Konfigurationen

Sieben Konfigurationen, jede mit 40 Gbps DDoS-Schutz inklusive

Root Server mit Intel Xeon und AMD EPYC, die Sie online konfigurieren können – zu denselben Preisen wie im Dedicated-Server-Katalog. Standort und Schutzstufe wählen Sie bei der Bestellung, und die DDoS-Abwehr ist ab dem ersten Start aktiv.

Intel XeonDDoS-geschützt

2x Intel Xeon E5-2630 v4

2.20GHz · 20 Kerne / 40 Threads
129 €/Monat
40 Gbps / 4 Mpps L4-Schutz128GB Arbeitsspeicher240GB SSD (bis zu 6 Laufwerke)1Gbps Traffic-Flatrate (bis zu 20Gbps)Automatisch in wenigen Minuten
Intel XeonDDoS-geschützt

2x Intel Xeon E5-2690 v4

2.60GHz · 28 Kerne / 56 Threads
249 €/Monat
40 Gbps / 4 Mpps L4-Schutz128GB Arbeitsspeicher240GB SSD (bis zu 6 Laufwerke)1Gbps Traffic-Flatrate (bis zu 20Gbps)Automatisch in wenigen Minuten
Intel XeonDDoS-geschützt

2x Intel Xeon E5-2699 v4

2.20GHz · 44 Kerne / 88 Threads
425 €/Monat
40 Gbps / 4 Mpps L4-Schutz256GB Arbeitsspeicher240GB SSD (bis zu 6 Laufwerke)1Gbps Traffic-Flatrate (bis zu 20Gbps)Automatisch in wenigen Minuten
AMD EPYCDDoS-geschützt

AMD EPYC 9254

2.9GHz · 24 Kerne / 48 Threads
449 €/Monat
40 Gbps / 4 Mpps L4-Schutz128GB Arbeitsspeicher2TB SSD (bis zu 12 Laufwerke)1Gbps Traffic-Flatrate (bis zu 50Gbps)2 Wochen voraussichtliche Lieferzeit
AMD EPYCDDoS-geschützt

2x AMD EPYC 9254

2.9GHz · 48 Kerne / 96 Threads
679 €/Monat
40 Gbps / 4 Mpps L4-Schutz256GB Arbeitsspeicher2TB SSD (bis zu 12 Laufwerke)1Gbps Traffic-Flatrate (bis zu 50Gbps)2 Wochen voraussichtliche Lieferzeit
AMD EPYCDDoS-geschützt

2x AMD EPYC 9554

3.1GHz · 128 Kerne / 256 Threads
959 €/Monat
40 Gbps / 4 Mpps L4-Schutz512GB Arbeitsspeicher2TB NVMe (bis zu 24 Laufwerke)1Gbps Traffic-Flatrate (bis zu 200Gbps)2 Wochen voraussichtliche Lieferzeit
AMD EPYCDDoS-geschützt

2x AMD EPYC 9754

2.3GHz · 256 Kerne / 512 Threads
1.519 €/Monat
40 Gbps / 4 Mpps L4-Schutz1024GB Arbeitsspeicher2TB NVMe (bis zu 24 Laufwerke)1Gbps Traffic-Flatrate (bis zu 200Gbps)2 Wochen voraussichtliche Lieferzeit

Sie brauchen zusätzlich Layer-7-Filterung vor der Anwendung? Remote-DDoS-Schutz hinzufügen →

Vor dem Kauf

Sechs Punkte, die Sie bei jedem DDoS-geschützten Server prüfen sollten

Dieselben Fragen stellen auch unsere eigenen Kunden. Die meisten beantwortet diese Seite; den Rest sollten Sie jeden Anbieter fragen, der die Zahlen nicht schriftlich nennen will.
1Welche Layer abgedeckt sindDDoS-Abwehr am Netzwerkrand stoppt volumetrische und Protokollangriffe. Floods auf Anwendungsebene brauchen einen Proxy vor der Anwendung – klären Sie also, welches von beidem Sie kaufen.
2Kapazität in Gbps und MppsEine Bandbreitenangabe allein verdeckt Angriffe, die auf die Paketrate zielen. Fragen Sie nach beiden Zahlen. Hier liegt die Inklusivstufe bei 40 Gbps und 4 Mpps, die größte bei 1 Tbps und 100 Mpps.
3Wo Angriffstraffic gefiltert wirdScrubbing weit entfernt von Ihrem Server kostet jede legitime Anfrage zusätzliche Round Trips. Fragen Sie, wo gefiltert wird und wie sich das während eines Angriffs auf die Latenz auswirkt.
4Was mit legitimem Traffic passiertManche Anbieter begrenzen die bereinigte Bandbreite während eines Angriffs oder stellen sie in Rechnung. Hier bleibt der Port ohne Traffic-Quota – gedrosselt werden also nicht Ihre legitimen Nutzer.
5Wenn ein Angriff die Stufe übersteigtFragen Sie, was mit einem Angriff passiert, der größer ist als die gebuchte Stufe: mehr Filterung, eine vorübergehende Null-Route oder ein Upgrade. Diese Antwort entscheidet, ob ein übergroßer Flood zum Ausfall wird.
6BereitstellungszeitIntel-Xeon-Konfigurationen werden wenige Minuten nach dem Kauf automatisch bereitgestellt. Für AMD-EPYC-Konfigurationen gilt eine voraussichtliche Lieferzeit von zwei Wochen – planen Sie eine Migration entsprechend ein.
Gebaut für

Workloads, die sich keinen Ausfall leisten können

Wenn Ihr Umsatz, Ihre Spieler oder Ihre Zuschauer davon abhängen, dass eine IP-Adresse erreichbar bleibt, kommt der Angriff früher oder später. Für genau diese Workloads ist die enthaltene DDoS-Abwehr ausgelegt.

Gameserver

IPs, mit denen sich Spieler verbinden, gehören zu den meistangegriffenen Adressen im Internet. Die Filterung am Netzwerkrand hält das Match am Laufen, während der Flood vorgelagert absorbiert wird. Ratgeber zum Gaming-Setup

Streaming und Medien

Ein Livestream kann einen Angriff nicht einfach wegpuffern. Ein Port ohne Traffic-Quota mit vorgelagerter DDoS-Abwehr hält die Bitraten für Ihr Publikum stabil.

E-Commerce und Zahlungen

Jede Minute, in der der Checkout ausfällt, kostet Umsatz. Volumetrische und Protokollangriffe werden verworfen, bevor sie den Shop erreichen.

SaaS-Plattformen und APIs

Öffentliche Endpunkte bleiben für Kunden erreichbar, während Angriffstraffic gefiltert wird. Für die Anwendung selbst ergänzen Sie Layer-7-Regeln.

Workloads mit hoher Bandbreite

Jede Konfiguration wird mit einem 1Gbps-Port ohne Traffic-Quota ausgeliefert und lässt sich bei der Bestellung mit schnelleren Ports ausstatten – der Schutz ist also nie an eine Traffic-Quota gebunden. Dedicated Server mit Traffic-Flatrate

Storage- und Backup-Ziele

Backup-Endpunkte sind ruhig, bis sie angegriffen werden. Dieselbe Filterung am Netzwerkrand schützt auch dedizierte Storage Server.

Wo

Zwölf Rechenzentren, ein geschütztes Netzwerk

Wählen Sie bei der Bestellung das Rechenzentrum, das Ihren Nutzern am nächsten liegt. Die Inklusivstufe und jedes Upgrade darüber sind an jedem Standort verfügbar.

AmsterdamEquinix AM6FrankfurtEquinix FR4BukarestVoxilityWienInterxion VIESofiaTelepointParisInterxion PARMarseilleDigital Realty MRS3DublinEquinix DB2MailandIrideos AvalonWarschauMadridEquinix MD2AshburnEquinix DC
So funktioniert es

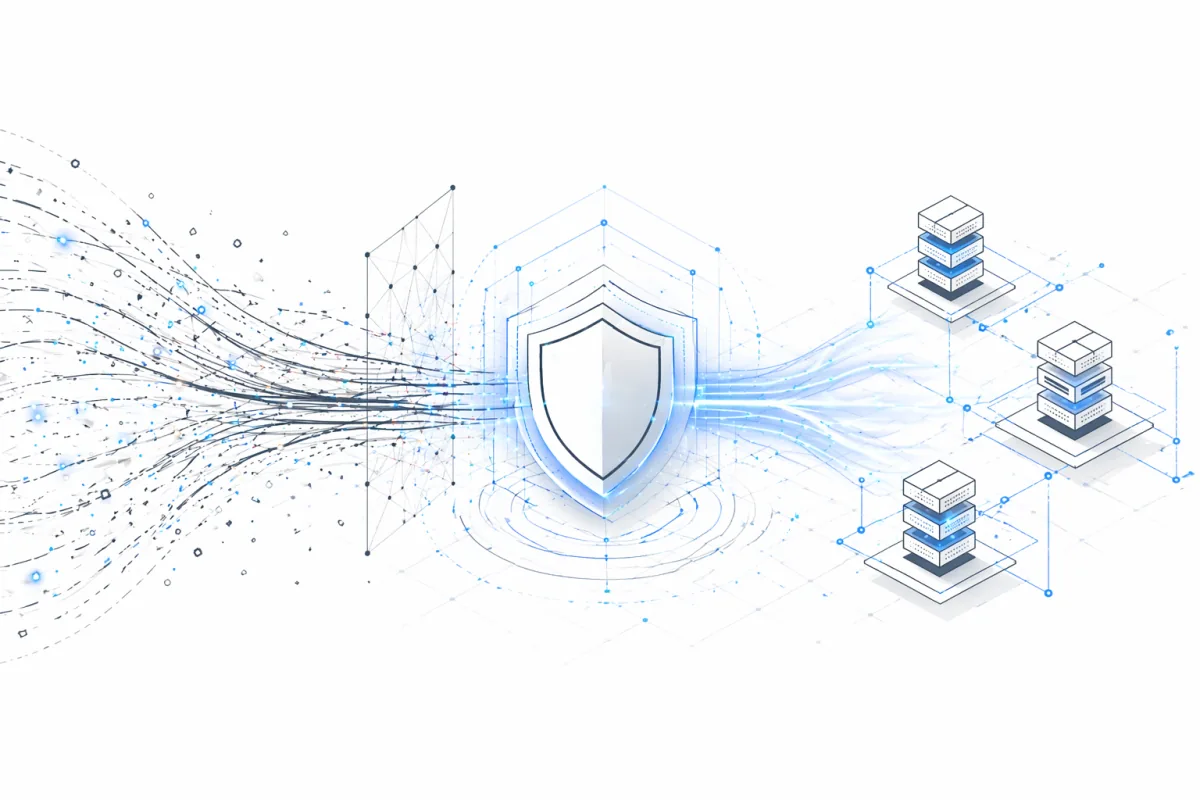
Gefiltert, bevor der Traffic Ihren Port erreicht

Abwehr, die erst auf dem Server läuft, kommt zu spät – dann ist die Leitung schon voll. Jeder der folgenden Schritte findet vorgelagert statt, noch vor dem Server, den Sie mieten.

1

Traffic erreicht den Netzwerkrand

Jedes Paket für Ihren Server passiert zuerst den Netzwerkrand, wo der Traffic laufend geprüft wird.

2

Angriffstraffic wird erkannt

Volumetrische und protokollbasierte Anomalien wie Floods, Amplification und massenhafte SYN-Pakete werden auf Netzwerkebene erkannt, nicht auf Ihrer Maschine.

3

Bösartige Pakete werden vorgelagert verworfen

Die Filterung greift, bevor der Traffic an Ihrem Port ankommt – der Server verbraucht also weder CPU noch Bandbreite für den Angriff.

4

Legitimer Traffic erreicht den Server

Legitime Nutzer haben den Port ohne Traffic-Quota für sich. Gegen Floods auf Anwendungsebene setzen Sie Remote-DDoS-Schutz vor die Anwendung.

Von Teams geschätzt

Online bleiben: Was unsere Kunden sagen

Händler, SaaS-Plattformen und Gaming-Studios, die auf geschütztes Bare Metal umgestiegen sind, weil Ausfälle sie mehr kosteten als der Server.

Die Infrastruktur von NexonHost hat uns geholfen, unser E-Commerce-Geschäft in ganz Europa ohne Ausfallzeiten auszubauen. DDoS-Schutz und Netzwerkgeschwindigkeit sind unerreicht.
Sergio M.Sergio M.CTO, europäische Retail-Marke

Zuverlässige Verfügbarkeit, reaktionsschneller Support und echte Skalierbarkeit. NexonHost ist ein fester Bestandteil unseres digitalen Betriebs geworden.
Henrik L.Henrik L.IT-Manager, SaaS-Plattform

Unsere Gameserver laufen dank der Dedicated Server von NexonHost mit hoher Bandbreite flüssiger als je zuvor. Die niedrige Latenz in ganz Europa bietet unseren Spielern ein unschlagbares Erlebnis.
Theo B.Theo B.Lead Developer, europäisches Gaming-Studio

Noch heute einen Dedicated Server mit DDoS-Schutz bereitstellen

40 Gbps / 4 Mpps DDoS-Abwehr und ein Port ohne Traffic-Quota bei jeder Konfiguration, ab 129 €/Monat. Intel-Xeon-Konfigurationen sind wenige Minuten nach dem Kauf online.

Häufige Fragen

Häufige Fragen zu Dedicated Servern mit DDoS-Schutz

Ja. Jede Intel-Xeon- und AMD-EPYC-Konfiguration auf dieser Seite enthält 40 Gbps / 4 Mpps Layer-4-DDoS-Abwehr ohne Aufpreis und ohne Einrichtungsgebühr. Sie filtert volumetrische und Protokollangriffe, bevor der Traffic Ihren Port erreicht.

Die Inklusivstufe bietet 40 Gbps / 4 Mpps. Im Konfigurationsschritt können Sie sie erhöhen: auf 80 Gbps / 6 Mpps für 250 € im Monat, 100 Gbps / 8 Mpps für 300 €, 200 Gbps / 16 Mpps für 500 €, 300 Gbps / 32 Mpps für 800 € oder bis zu 1 Tbps / 100 Mpps für 1.500 €, jeweils pro Server zusätzlich zur Konfiguration abgerechnet.

Angriffe auf Layer 3 und Layer 4: UDP-, ICMP- und Amplification-Floods, SYN-Floods und Connection Exhaustion. Angriffe auf Anwendungsebene (Layer 7) wie HTTP-Floods übernimmt der Remote-DDoS-Schutz: Er setzt einen filternden Reverse Proxy mit eigenen Traffic-Regeln vor Ihre Anwendung.

In zwölf Rechenzentren: Amsterdam, Frankfurt, Bukarest, Wien, Sofia, Paris, Marseille, Dublin, Mailand, Warschau und Madrid in Europa sowie Ashburn, Virginia, für Nutzer in Nordamerika. Die Inklusivstufe und die Upgrades sind an jedem Standort verfügbar.

Ja. Jede Konfiguration wird mit einem 1Gbps-Port ohne Traffic-Quota ausgeliefert; schnellere Ports wählen Sie bei der Bestellung. Legitimer Traffic wird während der Filterung eines Angriffs weder begrenzt noch berechnet.

Intel-Xeon-Konfigurationen werden wenige Minuten nach dem Kauf automatisch bereitgestellt. Für AMD-EPYC-Konfigurationen beträgt die voraussichtliche Lieferzeit zwei Wochen. Der Schutz ist aktiv, sobald der Server online ist – Sie müssen nichts einschalten.

Ja. Der Remote-DDoS-Schutz setzt einen filternden Proxy vor jeden Ursprungsserver, egal wo er gehostet ist – ab 44,10 € im Monat bei jährlicher Abrechnung, mit Layer-4-Scrubbing pro Ursprungsserver von 10 Gbps bis 1 Tbps.

Kontakt aufnehmen

Gemeinsam bauen wir ein schnelleres, sichereres Internet.

Skalierbare Infrastruktur mit NexonHost – leistungsstarke Dedicated Server, vServer, Cloud-Hosting und DDoS-Schutz in ganz Europa.

Jetzt starten →Kontakt
[email protected]Support 24/7 · Abrechnung 09:00 – 00:00