

Serveurs dédiés anti-DDoS en Europe
Du bare metal avec une mitigation DDoS Layer 4 de 40 Gbps / 4 Mpps incluse sur chaque configuration, et jusqu’à 1 Tbps / 100 Mpps quand il vous en faut davantage. Les floods sont écartés en amont, avant d’atteindre votre port, tandis que le port sans quota reste ouvert à vos vrais utilisateurs.
Choisissez votre palier de protection à la commande
Chaque configuration inclut 40 Gbps / 4 Mpps de filtrage Layer 4. Si vos IP attirent des floods plus importants, montez de palier à l’étape de configuration. Les paliers supérieurs sont facturés par serveur et par mois, en plus de la configuration.
Les Gbps mesurent le volume de trafic que transporte un flood ; les Mpps, le nombre de paquets qu’il envoie. Un flood de petits paquets peut épuiser le débit de paquets bien avant de saturer la bande passante : les deux chiffres comptent. Pour une méthode de dimensionnement, découvrez quel niveau de protection DDoS il faut à un serveur dédié.
Mitigation en bordure de réseau sur chaque configuration, filtrage applicatif quand vous en avez besoin
Un serveur dédié anti-DDoS arrête les attaques qui visent le réseau et la machine. Celles qui visent l’application elle-même exigent un proxy placé devant elle. Le tableau montre où passe cette limite.
Les attaques applicatives visent le logiciel, pas le lien réseau : elles sont donc filtrées par un reverse proxy plutôt qu’en bordure de réseau. La protection DDoS à distance place ce proxy devant n’importe quel serveur d’origine, y compris un serveur de cette page, avec des offres allant de 10 Gbps à 1 Tbps de scrubbing Layer 4 par serveur d’origine et des filtres de trafic personnalisés.
Sept configurations, une protection de 40 Gbps incluse sur chacune
Les configurations Intel Xeon et AMD EPYC commandables en ligne, aux mêmes prix que le catalogue de serveurs dédiés. La localisation et le palier de protection se choisissent à la commande, et la mitigation est active dès le premier démarrage.
2x Intel Xeon E5-2630 v4
2.20GHz · 20 cœurs / 40 threads2x Intel Xeon E5-2690 v4
2.60GHz · 28 cœurs / 56 threads2x Intel Xeon E5-2699 v4
2.20GHz · 44 cœurs / 88 threadsAMD EPYC 9254
2.9GHz · 24 cœurs / 48 threads2x AMD EPYC 9254
2.9GHz · 48 cœurs / 96 threads2x AMD EPYC 9554
3.1GHz · 128 cœurs / 256 threads2x AMD EPYC 9754
2.3GHz · 256 cœurs / 512 threadsBesoin en plus d’un filtrage Layer 7 devant l’application ? Ajouter la protection DDoS à distance →
Six points à vérifier sur tout serveur anti-DDoS
Les questions que posent nos propres clients. La plupart trouvent leur réponse sur cette page ; les autres sont à poser à tout fournisseur qui refuse de s’engager par écrit sur les chiffres.
Les charges qui ne peuvent pas se permettre de tomber
Si votre chiffre d’affaires, vos joueurs ou vos spectateurs dépendent d’une adresse IP qui reste joignable, l’attaque viendra. Voici les charges pour lesquelles la mitigation incluse est dimensionnée.
Serveurs de jeu
Les IP exposées aux joueurs comptent parmi les adresses les plus attaquées d’Internet. Grâce au filtrage en bordure de réseau, la partie continue pendant que le flood est absorbé en amont. Guide de configuration pour serveurs de jeu
Streaming et médias
Un direct ne peut pas se permettre de saccader pendant une attaque. Un port sans quota, avec la mitigation en amont, maintient des débits stables pour votre audience.
E-commerce et paiements
Une page de paiement indisponible, c’est du chiffre d’affaires perdu à chaque minute. Les attaques volumétriques et protocolaires sont écartées avant d’atteindre la boutique.
Plateformes SaaS et API
Les endpoints publics restent joignables pour vos clients pendant que le trafic d’attaque est filtré. Ajoutez des règles Layer 7 pour l’application elle-même.
Charges à forte bande passante
Chaque configuration est livrée avec un port 1Gbps sans quota et accepte des ports plus rapides à la commande : la protection ne s’accompagne jamais d’un plafond de trafic. Serveurs dédiés avec trafic sans quota
Cibles de stockage et de sauvegarde
Les cibles de sauvegarde restent calmes jusqu’au jour où elles sont attaquées. Le même filtrage en bordure de réseau couvre les serveurs de stockage dédiés.
Filtré avant d’atteindre votre port
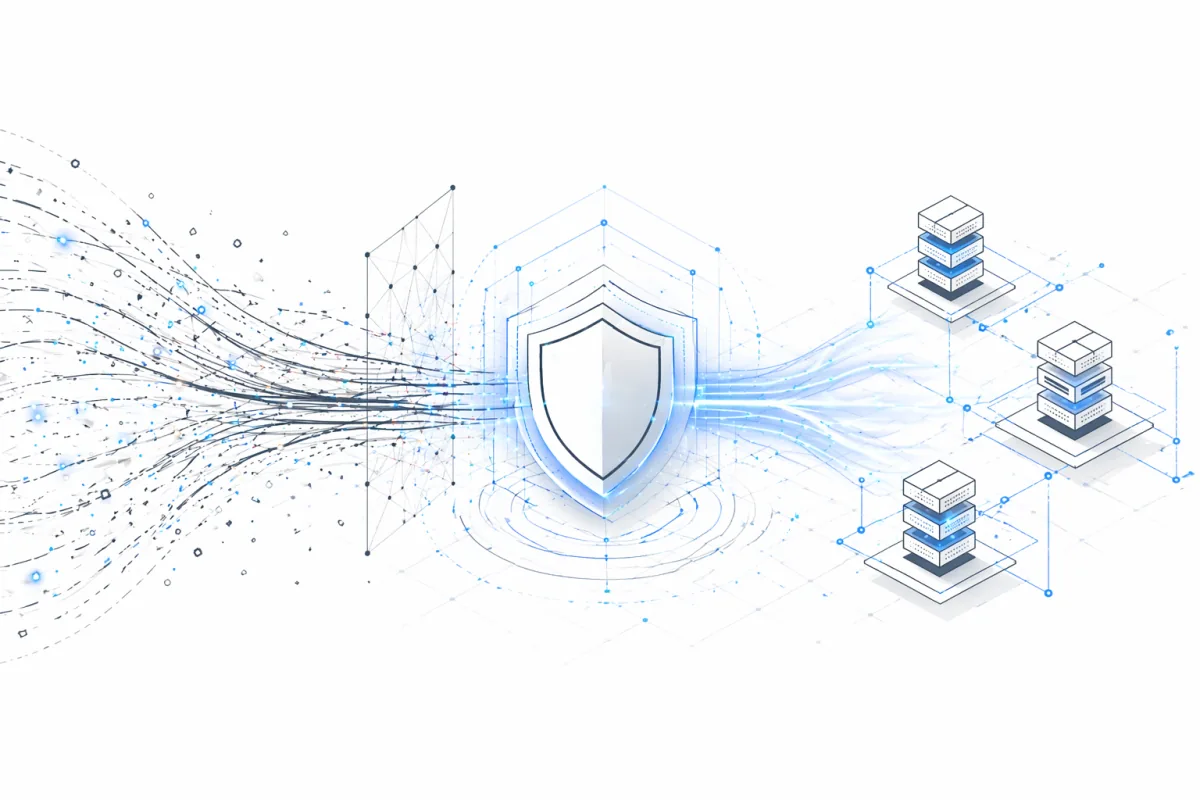
Une mitigation qui s’exécute sur le serveur intervient déjà trop tard : le lien est saturé. Chaque étape ci-dessous se déroule en amont de la machine que vous louez.
Le trafic arrive en bordure de réseau
Chaque paquet destiné à votre serveur passe d’abord par la bordure du réseau, où le trafic est inspecté en continu.
Le trafic d’attaque est identifié
Les anomalies volumétriques et protocolaires, comme les floods, l’amplification et les rafales de SYN, sont repérées au niveau du réseau, pas sur votre machine.
Les paquets malveillants sont écartés en amont
Le filtrage a lieu avant que le trafic n’atteigne votre port : le serveur ne consacre jamais de CPU ni de bande passante à l’attaque.
Le trafic propre atteint le serveur
Les utilisateurs légitimes gardent le port sans quota pour eux seuls. Contre les floods applicatifs, ajoutez la protection DDoS à distance devant l’application.
Rester en ligne : ce qu’en disent nos clients
Des enseignes de distribution, des plateformes SaaS et des studios de jeu vidéo passés au bare metal protégé, parce que les interruptions leur coûtaient plus cher que le serveur.
L’infrastructure de NexonHost nous a permis de développer notre activité e-commerce dans toute l’Europe sans la moindre interruption. Leur protection DDoS et la vitesse de leur réseau sont sans égales.
 Sergio M.CTO, enseigne européenne de distribution
Une disponibilité fiable, un support réactif et une vraie capacité à évoluer. NexonHost est devenu un maillon essentiel de nos opérations numériques.
 Henrik L.Responsable informatique, plateforme SaaS
Nos serveurs de jeu n’ont jamais été aussi fluides, grâce aux serveurs dédiés à forte bande passante de NexonHost. La faible latence dans toute l’Europe offre à nos joueurs une expérience imbattable.
 Theo B.Lead Developer, studio de jeux vidéo européen