

Servidores dedicados con protección DDoS en Europa
Bare metal con mitigación DDoS Layer 4 de 40 Gbps / 4 Mpps incluida en cada configuración, y hasta 1 Tbps / 100 Mpps cuando necesites más. Los floods se descartan upstream, antes de que lleguen a tu puerto, y ese puerto sin cuota de tráfico sigue abierto para los usuarios reales.
Elige tu nivel de protección al hacer el pedido
Todas las configuraciones incluyen 40 Gbps / 4 Mpps de filtrado Layer 4. Si tus IP atraen floods más grandes, sube de nivel en el paso de configuración. Cada ampliación se factura por servidor y por mes, además del precio de la configuración.
Los Gbps miden el volumen de tráfico que lleva un flood; los Mpps, cuántos paquetes envía. Los floods de paquetes pequeños pueden agotar la tasa de paquetes mucho antes de llenar el ancho de banda, así que importan las dos cifras. Si quieres un método para dimensionar la protección, lee cuánta protección DDoS necesita un servidor dedicado.
Mitigación en el borde de la red para cada configuración y filtrado de aplicación cuando lo necesites
Un servidor dedicado con protección DDoS detiene los ataques que apuntan a la red y a la máquina. Los que apuntan a la propia aplicación necesitan un proxy delante. La tabla muestra dónde está esa frontera.
Los ataques a la capa de aplicación van contra el software, no contra el enlace, así que se filtran con un reverse proxy y no en el borde de la red. La protección DDoS remota coloca ese proxy delante de cualquier origen, incluido un servidor de esta página, con planes de 10 Gbps a 1 Tbps de scrubbing Layer 4 por origen y filtros de tráfico personalizados.
Siete configuraciones con protección de 40 Gbps incluida en cada una
Las configuraciones Intel Xeon y AMD EPYC que puedes contratar online, a los mismos precios que el catálogo de servidores dedicados. La ubicación y el nivel de protección se eligen al hacer el pedido, y la mitigación está activa desde el primer arranque.
2x Intel Xeon E5-2630 v4
2.20GHz · 20 núcleos / 40 hilos2x Intel Xeon E5-2690 v4
2.60GHz · 28 núcleos / 56 hilos2x Intel Xeon E5-2699 v4
2.20GHz · 44 núcleos / 88 hilosAMD EPYC 9254
2.9GHz · 24 núcleos / 48 hilos2x AMD EPYC 9254
2.9GHz · 48 núcleos / 96 hilos2x AMD EPYC 9554
3.1GHz · 128 núcleos / 256 hilos2x AMD EPYC 9754
2.3GHz · 256 núcleos / 512 hilos¿Necesitas también filtrado Layer 7 delante de la aplicación? Añadir protección DDoS remota →
Seis puntos que comprobar en cualquier servidor anti-DDoS
Las mismas preguntas que se hacen nuestros propios clientes. La mayoría tienen respuesta en esta página; las demás son las que conviene plantear a un proveedor que no quiera dar las cifras por escrito.
Cargas de trabajo que no pueden permitirse una caída
Si tus ingresos, tus jugadores o tu audiencia dependen de que una dirección IP siga accesible, el ataque llegará. Estas son las cargas para las que está dimensionada la mitigación incluida.
Servidores de juegos
Las IP expuestas a los jugadores están entre las direcciones más atacadas de internet. El filtrado en el borde de la red mantiene la partida en marcha mientras el flood se absorbe upstream. Guía de configuración para gaming
Streaming y medios
Un directo no puede quedarse cargando en mitad de un ataque. Un puerto sin cuota de tráfico con mitigación upstream mantiene estable el bitrate para tu audiencia.
E-commerce y pagos
Cada minuto de caída en el checkout son ingresos perdidos. Los ataques volumétricos y de protocolo se descartan antes de llegar a la tienda.
Plataformas SaaS y API
Los endpoints públicos siguen accesibles para los clientes mientras se filtra el tráfico de ataque. Añade reglas Layer 7 para la propia aplicación.
Cargas con mucho ancho de banda
Todas las configuraciones incluyen un puerto de 1Gbps sin cuota de tráfico y admiten puertos más rápidos al hacer el pedido, así que la protección nunca llega con un tope de tráfico. Servidores dedicados sin cuota de tráfico
Destinos de almacenamiento y backup
Los endpoints de backup están tranquilos hasta que alguien los ataca. El mismo filtrado en el borde de la red cubre los servidores de almacenamiento dedicados.
Doce centros de datos, una sola red protegida
Elige al hacer el pedido el centro de datos más cercano a tus usuarios. El nivel de protección incluido, y cualquier ampliación por encima de él, está disponible en todas las ubicaciones.
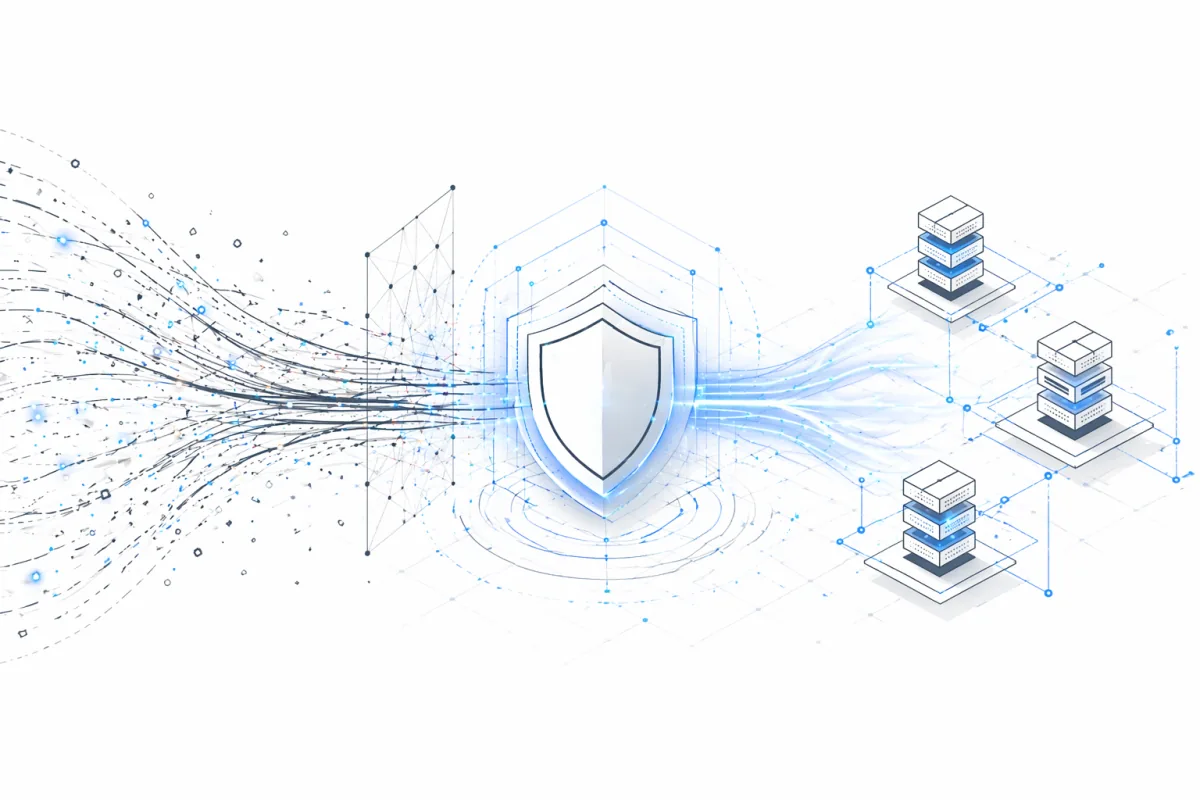
Filtrado antes de llegar a tu puerto
La mitigación que se ejecuta en el propio servidor ya llega tarde, porque el enlace ya está saturado. Todos los pasos siguientes ocurren upstream, antes de llegar a la máquina que alquilas.
El tráfico entra por el borde de la red
Cada paquete destinado a tu servidor atraviesa primero el borde de la red, donde el tráfico se inspecciona de forma continua.
Se identifica el tráfico de ataque
Las anomalías volumétricas y de protocolo, como los floods, la amplificación y las ráfagas de SYN, se detectan en la capa de red, no en tu máquina.
Los paquetes maliciosos se descartan upstream
El filtrado ocurre antes de que el tráfico llegue a tu puerto, así que el servidor nunca gasta CPU ni ancho de banda en el ataque.
El tráfico limpio llega al servidor
Los usuarios legítimos tienen el puerto sin cuota de tráfico para ellos solos. Para los floods de capa de aplicación, añade la protección DDoS remota delante de la aplicación.
Lo que dicen los clientes sobre seguir en línea
Comercios, plataformas SaaS y estudios de videojuegos que se pasaron a bare metal protegido porque las caídas les costaban más que el servidor.
La infraestructura de NexonHost nos ayudó a escalar nuestras operaciones de comercio electrónico en toda Europa sin caídas. Su protección DDoS y la velocidad de su red no tienen rival.
 Sergio M.CTO, marca europea de retail
Disponibilidad fiable, soporte ágil y escalabilidad real. NexonHost se ha convertido en una pieza esencial de nuestras operaciones digitales.
 Henrik L.Responsable de TI, plataforma SaaS
Nuestros servidores de juegos funcionan mejor que nunca gracias a los servidores dedicados con gran ancho de banda de NexonHost. La baja latencia en toda Europa ofrece a nuestros jugadores una experiencia inmejorable.
 Theo B.Lead Developer, estudio europeo de videojuegos