[email protected]Support 24/7 · Facturatie 09:00 – 00:00LinkedInXFacebook
NexonHost
Dedicated servers NederlandAmsterdam · Equinix AM6Dedicated servers DuitslandFrankfurt · Equinix FR4Dedicated servers RoemeniëBoekarest · VoxilityDedicated servers OostenrijkWenen · Interxion VIEDedicated servers BulgarijeSofia · TelepointDedicated servers FrankrijkParijs · Interxion PAR — Marseille · Digital Realty MRS3Dedicated servers IerlandDublin · Equinix DB2Dedicated servers ItaliëMilaan · Irideos AvalonDedicated servers PolenWarschauDedicated servers SpanjeMadrid · Equinix MD2Dedicated servers Verenigde StatenAshburn · Equinix DC
Dedicated servers met DDoS-bescherming

Dedicated servers met DDoS-bescherming in Europa

Bare metal met 40 Gbps / 4 Mpps DDoS-mitigatie op Layer 4, inbegrepen bij elke configuratie, en tot 1 Tbps / 100 Mpps als je meer nodig hebt. Floods worden upstream weggefilterd, nog voordat ze je poort bereiken, terwijl de ongemeten poort vrij blijft voor echte gebruikers.

40 Gbps / 4 Mpps inbegrepenTot 1 Tbps bij het bestellen12 datacenters in de EU en de VSOngemeten 1Gbps-poort
40 GbpsLayer 4-mitigatie inbegrepen bij elke configuratie, goed voor 4 Mpps
1 TbpsHet hoogste beschermingsniveau in de configuratiestap, goed voor 100 Mpps
12Datacenters in tien Europese landen en in Ashburn, Virginia
€ 0Installatiekosten voor het inbegrepen niveau: het maakt deel uit van de configuratie
Mitigatiecapaciteit

Kies je beschermingsniveau bij het bestellen

Elke configuratie bevat 40 Gbps / 4 Mpps aan Layer 4-filtering. Trekken je IP-adressen grotere floods aan, verhoog dan het niveau in de configuratiestap. Upgrades worden per server en per maand gefactureerd, bovenop de prijs van de configuratie.

40 GbpsInbegrepen
Pakketsnelheid4 Mpps
Per maandInbegrepen
80 Gbps
Pakketsnelheid6 Mpps
Per maand+€ 250/maand
100 Gbps
Pakketsnelheid8 Mpps
Per maand+€ 300/maand
200 Gbps
Pakketsnelheid16 Mpps
Per maand+€ 500/maand
300 Gbps
Pakketsnelheid32 Mpps
Per maand+€ 800/maand
Tot 1 Tbps
Pakketsnelheid100 Mpps
Per maand+€ 1.500/maand

Gbps geeft aan hoeveel verkeer een flood bevat; Mpps geeft aan hoeveel pakketten die flood verstuurt. Floods met kleine pakketten kunnen de pakketcapaciteit al uitputten lang voordat ze de bandbreedte vullen, dus beide getallen tellen mee. Hoe je de juiste capaciteit bepaalt, lees je in hoeveel DDoS-bescherming een dedicated server nodig heeft.

Wat is gedekt

Mitigatie aan de netwerkrand bij elke configuratie, applicatiefiltering wanneer je die nodig hebt

Een dedicated server met DDoS-bescherming houdt de aanvallen tegen die op het netwerk en de machine zijn gericht. Aanvallen op de applicatie zelf vragen om een proxy ervoor. De tabel laat zien waar die grens ligt.

DreigingHoe het eruitzietInbegrepen bij elke serverExtra met Remote DDoS-bescherming
Volumetrische floodsUDP-, ICMP- en amplificatiefloods die de poort proberen te verzadigenUpstream gefilterd: 40 Gbps inbegrepen, tot 1 Tbps bij het bestellenScrubbing per origin van 10 Gbps tot 1 Tbps
Protocolaanvallen en state exhaustionSYN-floods, uitputting van de verbindingstabel, misvormde pakkettenLayer 3- en Layer 4-mitigatie van 4 Mpps, uit te breiden tot 100 Mpps2 tot 50 geavanceerde floodfilters, afhankelijk van het pakket
Applicatielaag (Layer 7)HTTP-floods, botverkeer, aanvallen met trage requests op je applicatieNiet gefilterd aan de netwerkrandFiltering via een reverse proxy, met eigen verkeersfilters
Terugkerende aanvalscampagnesAanvallen die steeds weer uit dezelfde netwerken komenStandaardfiltering aan de netwerkrandASN-blokkering, van 10 regels tot lijsten op maat
Schone bandbreedte tijdens een aanvalWat je legitieme gebruikers nog krijgen terwijl een aanval looptOngemeten 1Gbps-poort, geen plafond op schoon verkeer3 TB tot ongemeten schone bandbreedte, afhankelijk van het pakket

Aanvallen op de applicatielaag richten zich op de software, niet op de verbinding, en worden daarom gefilterd door een reverse proxy in plaats van aan de rand van het netwerk. Remote DDoS-bescherming plaatst die proxy vóór elke origin, ook vóór een server van deze pagina, met beschermingspakketten van 10 Gbps tot 1 Tbps aan Layer 4-scrubbing per origin en eigen verkeersfilters.

Beschermde configuraties

Zeven configuraties, elk met 40 Gbps DDoS-bescherming inbegrepen

De Intel Xeon- en AMD EPYC-configuraties die je online kunt samenstellen, tegen dezelfde prijzen als in de dedicated-servercatalogus. Locatie en beschermingsniveau kies je bij het bestellen, en de mitigatie staat aan vanaf de eerste boot.

Intel XeonDDoS-beschermd

2x Intel Xeon E5-2630 v4

2.20GHz · 20 cores en 40 threads
€ 129/maand
40 Gbps / 4 Mpps L4-bescherming128GB geheugen240GB SSD (tot 6 schijven)1Gbps zonder dataquota (tot 20Gbps)Automatisch binnen enkele minuten
Intel XeonDDoS-beschermd

2x Intel Xeon E5-2690 v4

2.60GHz · 28 cores en 56 threads
€ 249/maand
40 Gbps / 4 Mpps L4-bescherming128GB geheugen240GB SSD (tot 6 schijven)1Gbps zonder dataquota (tot 20Gbps)Automatisch binnen enkele minuten
Intel XeonDDoS-beschermd

2x Intel Xeon E5-2699 v4

2.20GHz · 44 cores en 88 threads
€ 425/maand
40 Gbps / 4 Mpps L4-bescherming256GB geheugen240GB SSD (tot 6 schijven)1Gbps zonder dataquota (tot 20Gbps)Automatisch binnen enkele minuten
AMD EPYCDDoS-beschermd

AMD EPYC 9254

2.9GHz · 24 cores en 48 threads
€ 449/maand
40 Gbps / 4 Mpps L4-bescherming128GB geheugen2TB SSD (tot 12 schijven)1Gbps zonder dataquota (tot 50Gbps)Geschatte levertijd: 2 weken
AMD EPYCDDoS-beschermd

2x AMD EPYC 9254

2.9GHz · 48 cores en 96 threads
€ 679/maand
40 Gbps / 4 Mpps L4-bescherming256GB geheugen2TB SSD (tot 12 schijven)1Gbps zonder dataquota (tot 50Gbps)Geschatte levertijd: 2 weken
AMD EPYCDDoS-beschermd

2x AMD EPYC 9554

3.1GHz · 128 cores en 256 threads
€ 959/maand
40 Gbps / 4 Mpps L4-bescherming512GB geheugen2TB NVMe (tot 24 schijven)1Gbps zonder dataquota (tot 200Gbps)Geschatte levertijd: 2 weken
AMD EPYCDDoS-beschermd

2x AMD EPYC 9754

2.3GHz · 256 cores en 512 threads
€ 1.519/maand
40 Gbps / 4 Mpps L4-bescherming1024GB geheugen2TB NVMe (tot 24 schijven)1Gbps zonder dataquota (tot 200Gbps)Geschatte levertijd: 2 weken

Ook Layer 7-filtering vóór de applicatie nodig? Voeg Remote DDoS-bescherming toe →

Voordat je bestelt

Zes punten om te controleren bij elke server met DDoS-bescherming

Dezelfde vragen die onze eigen klanten stellen. De meeste worden op deze pagina beantwoord; de rest kun je voorleggen aan een provider die de cijfers niet zwart op wit wil zetten.
1Welke lagen worden gedektMitigatie aan de rand van het netwerk stopt volumetrische aanvallen en protocolaanvallen. Floods op de applicatielaag vragen om een proxy vóór de applicatie, dus weet welke van de twee je koopt.
2Capaciteit in Gbps én MppsEen bandbreedtecijfer alleen verbergt aanvallen op de pakketsnelheid. Vraag naar beide getallen. Hier is het inbegrepen niveau 40 Gbps en 4 Mpps, en het hoogste niveau 1 Tbps en 100 Mpps.
3Waar aanvalsverkeer wordt gefilterdScrubbing ver van je server voegt round trips toe aan elk schoon request. Vraag waar de filtering plaatsvindt en wat die met de latency doet terwijl een aanval loopt.
4Wat er met schoon verkeer gebeurtSommige providers begrenzen de schone bandbreedte tijdens een aanval of brengen die in rekening. Hier blijft de poort ongemeten, dus het zijn niet je legitieme gebruikers die worden afgeknepen.
5Als een aanval je niveau overschrijdtVraag wat er gebeurt met een aanval die groter is dan het niveau dat je hebt gekocht: meer filtering, een tijdelijke null-route of een upgrade. Dat antwoord bepaalt of een uitzonderlijk grote flood uitloopt op een storing.
6LevertijdIntel Xeon-configuraties worden binnen enkele minuten na het afrekenen automatisch opgeleverd. AMD EPYC-configuraties hebben een geschatte levertijd van twee weken, dus stem de planning van een migratie daarop af.
Gebouwd voor

Workloads die zich geen uitval kunnen veroorloven

Hangen je omzet, spelers of kijkers af van een IP-adres dat bereikbaar blijft, dan komt er vroeg of laat een aanval. Op deze workloads is de inbegrepen mitigatie afgestemd.

Gameservers

IP-adressen waarmee spelers verbinding maken, horen bij de meest aangevallen adressen op internet. Filtering aan de rand van het netwerk houdt de match gaande terwijl de flood upstream wordt opgevangen. Handleiding voor gameservers

Streaming en media

Een livestream kan niet door een aanval heen bufferen. Een ongemeten poort met mitigatie upstream houdt de bitrate stabiel voor je publiek.

E-commerce en betalingen

Elke minuut dat de checkout platligt, kost omzet. Volumetrische aanvallen en protocolaanvallen worden tegengehouden voordat ze de webshop bereiken.

SaaS-platforms en API’s

Publieke endpoints blijven bereikbaar voor klanten terwijl aanvalsverkeer wordt gefilterd. Voeg Layer 7-regels toe voor de applicatie zelf.

Workloads met veel bandbreedte

Elke configuratie wordt geleverd met een ongemeten 1Gbps-poort en kan bij het bestellen snellere poorten krijgen, dus bescherming gaat nooit gepaard met een dataplafond. Dedicated servers zonder dataquota

Doelen voor opslag en back-up

Back-upendpoints zijn rustig, tot ze worden aangevallen. Dezelfde filtering aan de rand van het netwerk beschermt ook dedicated storage servers.

Waar

Twaalf datacenters, één beschermd netwerk

Kies bij het bestellen het datacenter dat het dichtst bij je gebruikers ligt. Het inbegrepen beschermingsniveau en elke upgrade daarboven zijn op elke locatie beschikbaar.

AmsterdamEquinix AM6FrankfurtEquinix FR4BoekarestVoxilityWenenInterxion VIESofiaTelepointParijsInterxion PARMarseilleDigital Realty MRS3DublinEquinix DB2MilaanIrideos AvalonWarschauMadridEquinix MD2AshburnEquinix DC
Zo werkt het

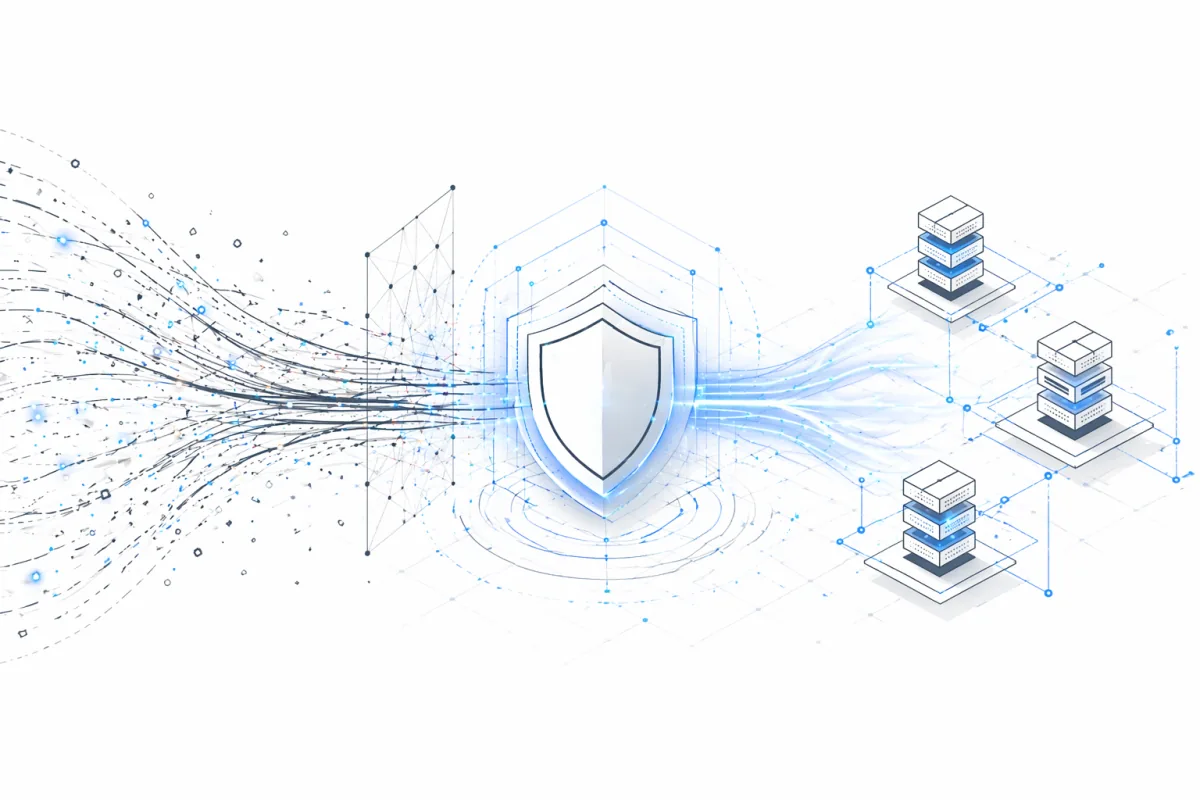
Gefilterd voordat het je poort bereikt

Mitigatie die op de server zelf draait, komt al te laat, want dan zit de verbinding al vol. Elke stap hieronder gebeurt upstream van de machine die je huurt.

1

Verkeer komt binnen aan de rand van het netwerk

Elk pakket voor je server passeert eerst de rand van het netwerk, waar het verkeer continu wordt geïnspecteerd.

2

Aanvalsverkeer wordt herkend

Volumetrische afwijkingen en protocolafwijkingen, zoals floods, amplificatie en SYN-stormen, worden op de netwerklaag herkend, niet op je machine.

3

Kwaadaardige pakketten worden upstream weggefilterd

De filtering gebeurt voordat het verkeer je poort bereikt, dus de server besteedt nooit CPU of bandbreedte aan de aanval.

4

Schoon verkeer bereikt de server

Legitieme gebruikers houden de ongemeten poort voor zichzelf. Voor floods op de applicatielaag zet je Remote DDoS-bescherming vóór de applicatie.

Vertrouwd door teams

Wat klanten zeggen over online blijven

Retailers, SaaS-platforms en gamestudio’s die overstapten op bare metal met DDoS-bescherming, omdat downtime meer kostte dan de server.

Dankzij de infrastructuur van NexonHost konden we onze e-commerceactiviteiten in heel Europa opschalen zonder downtime. Hun DDoS-bescherming en netwerksnelheid zijn ongeëvenaard.
Sergio M.Sergio M.CTO, Europees retailmerk

Betrouwbare uptime, snelle support en echte schaalbaarheid. NexonHost is een essentieel onderdeel van onze digitale bedrijfsvoering geworden.
Henrik L.Henrik L.IT-manager, SaaS-platform

Onze gameservers draaien soepeler dan ooit dankzij de dedicated servers van NexonHost met veel bandbreedte. De lage latency in heel Europa geeft onze spelers een ervaring die niet te verslaan is.
Theo B.Theo B.Lead developer, Europese gamestudio

Neem vandaag nog een dedicated server met DDoS-bescherming in gebruik

40 Gbps / 4 Mpps aan mitigatie en een ongemeten poort op elke configuratie, vanaf € 129/maand. Intel Xeon-configuraties staan binnen enkele minuten na het afrekenen online.

Veelgestelde vragen

Veelgestelde vragen over dedicated servers met DDoS-bescherming

Ja. Elke Intel Xeon- en AMD EPYC-configuratie op deze pagina bevat 40 Gbps / 4 Mpps aan DDoS-mitigatie op Layer 4, zonder meerprijs en zonder installatiekosten. Die filtert volumetrische aanvallen en protocolaanvallen voordat het verkeer je poort bereikt.

Het inbegrepen niveau is 40 Gbps / 4 Mpps. In de configuratiestap kun je dat verhogen naar 80 Gbps / 6 Mpps voor € 250 per maand, 100 Gbps / 8 Mpps voor € 300, 200 Gbps / 16 Mpps voor € 500, 300 Gbps / 32 Mpps voor € 800 of tot 1 Tbps / 100 Mpps voor € 1.500, per server gefactureerd bovenop de prijs van de configuratie.

Aanvallen op Layer 3 en Layer 4: UDP-, ICMP- en amplificatiefloods, SYN-floods en uitputting van verbindingen. Aanvallen op de applicatielaag (Layer 7), zoals HTTP-floods, worden afgehandeld door Remote DDoS-bescherming, die een filterende reverse proxy met eigen verkeersregels vóór je applicatie plaatst.

In twaalf datacenters: Amsterdam, Frankfurt, Boekarest, Wenen, Sofia, Parijs, Marseille, Dublin, Milaan, Warschau en Madrid in Europa, plus Ashburn, Virginia voor een Noord-Amerikaans publiek. Het inbegrepen niveau en de upgrades zijn op elke locatie beschikbaar.

Ja. Elke configuratie wordt geleverd met een ongemeten 1Gbps-poort, en snellere poorten kies je bij het bestellen. Schoon verkeer wordt niet begrensd of in rekening gebracht terwijl een aanval wordt gefilterd.

Intel Xeon-configuraties worden automatisch binnen enkele minuten na het afrekenen opgeleverd. Voor AMD EPYC-configuraties is de geschatte levertijd twee weken. De bescherming is actief zodra de server online is; je hoeft niets in te schakelen.

Ja. Remote DDoS-bescherming zet een filterende proxy vóór elke origin, waar die ook wordt gehost, vanaf € 44,10 per maand bij jaarlijkse facturering, met scrubbing op Layer 4 per origin van 10 Gbps tot 1 Tbps.

Neem contact op

Samen bouwen we aan een sneller en veiliger internet.

Bouw schaalbare infrastructuur met NexonHost — krachtige dedicated servers, VPS-hosting, cloudhosting en DDoS-bescherming in heel Europa.

Aan de slag →Contact
[email protected]Support 24/7 · Facturatie 09:00 – 00:00