[email protected]Suport 24/7 · Facturare 09:00 – 00:00LinkedInXFacebook
NexonHost
Servere dedicate OlandaAmsterdam · Equinix AM6Servere dedicate GermaniaFrankfurt · Equinix FR4Servere dedicate RomâniaBucurești · VoxilityServere dedicate AustriaViena · Interxion VIEServere dedicate BulgariaSofia · TelepointServere dedicate FranțaParis · Interxion PAR — Marsilia · Digital Realty MRS3Servere dedicate IrlandaDublin · Equinix DB2Servere dedicate ItaliaMilano · Irideos AvalonServere dedicate PoloniaVarșoviaServere dedicate SpaniaMadrid · Equinix MD2Servere dedicate Statele UniteAshburn · Equinix DC
Servere dedicate anti-DDoS

Servere dedicate cu protecție DDoS în Europa

Servere bare metal cu mitigare DDoS Layer 4 de 40 Gbps / 4 Mpps inclusă pe fiecare configurație și până la 1 Tbps / 100 Mpps când ai nevoie de mai mult. Flood-urile sunt oprite upstream, înainte să ajungă la portul tău, în timp ce portul nemăsurat rămâne liber pentru utilizatorii reali.

Protecție de 40 Gbps / 4 Mpps inclusăPână la 1 Tbps la comandă12 data center-e în UE și SUAPort de 1Gbps nemăsurat
40 GbpsMitigare Layer 4 inclusă pe fiecare configurație, la 4 Mpps
1 TbpsCel mai mare nivel de protecție din pasul de configurare, la 100 Mpps
12Data center-e în zece țări europene și în Ashburn, Virginia
0 €Taxă de setup pentru nivelul inclus: face parte din configurație
Capacitate de mitigare

Alege nivelul de protecție la comandă

Fiecare configurație include filtrare Layer 4 de 40 Gbps / 4 Mpps. Dacă IP-urile tale atrag flood-uri mai mari, alege un nivel superior în pasul de configurare. Upgrade-urile se facturează per server și pe lună, peste prețul configurației.

40 GbpsInclus
Rată de pachete4 Mpps
Pe lunăInclus
80 Gbps
Rată de pachete6 Mpps
Pe lună+250 €/lună
100 Gbps
Rată de pachete8 Mpps
Pe lună+300 €/lună
200 Gbps
Rată de pachete16 Mpps
Pe lună+500 €/lună
300 Gbps
Rată de pachete32 Mpps
Pe lună+800 €/lună
Până la 1 Tbps
Rată de pachete100 Mpps
Pe lună+1.500 €/lună

Gbps măsoară cât trafic transportă un flood; Mpps măsoară câte pachete trimite. Flood-urile cu pachete mici pot epuiza capacitatea în pachete pe secundă cu mult înainte să umple lățimea de bandă, așa că ambele cifre contează. Pentru o metodă de dimensionare, citește de câtă protecție DDoS are nevoie un server dedicat.

Ce este acoperit

Mitigare la marginea rețelei pe orice configurație, filtrare la nivel de aplicație la nevoie

Un server dedicat cu protecție DDoS oprește atacurile îndreptate spre rețea și spre server. Atacurile care țintesc chiar aplicația au nevoie de un proxy în fața ei. Tabelul arată unde trece această limită.

AmenințareCum aratăInclus la fiecare serverProtecția DDoS la distanță adaugă
Flood-uri volumetriceFlood-uri UDP, ICMP și de amplificare care încearcă să satureze portulFiltrate upstream: protecție de 40 Gbps inclusă, până la 1 Tbps la comandăScrubbing per origine, de la 10 Gbps la 1 Tbps
Atacuri pe protocol și de tip state exhaustionFlood-uri SYN, epuizarea tabelei de conexiuni, pachete malformateMitigare Layer 3 / Layer 4 la 4 Mpps, până la 100 MppsFiltre anti-flood avansate, de la 2 la 50, în funcție de plan
Atacuri la nivel de aplicație (Layer 7)Flood-uri HTTP, trafic de boți, atacuri cu cereri lente asupra aplicației taleNu sunt filtrate la marginea rețeleiFiltrare prin reverse proxy, cu filtre de trafic personalizate
Campanii repetateAtacuri care vin mereu din aceleași rețeleFiltrare standard la marginea rețeleiBlocare ASN, de la 10 intrări până la liste personalizate
Trafic curat în timpul unui atacCe primesc în continuare utilizatorii legitimi cât timp durează ataculPort de 1Gbps nemăsurat, fără plafon pentru traficul curatDe la 3 TB de trafic curat până la trafic nemăsurat, în funcție de plan

Atacurile la nivel de aplicație țintesc software-ul, nu lățimea de bandă, așa că sunt filtrate de un reverse proxy, nu la marginea rețelei. Protecția DDoS la distanță pune acest proxy în fața oricărui server de origine, inclusiv a unui server de pe această pagină, cu planuri de scrubbing Layer 4 per origine între 10 Gbps și 1 Tbps și filtre de trafic personalizate.

Configurații protejate

Șapte configurații, fiecare cu protecție de 40 Gbps inclusă

Serverele Intel Xeon și AMD EPYC pe care le configurezi online, la aceleași prețuri ca în catalogul de servere dedicate. Locația și nivelul de protecție se aleg la comandă, iar mitigarea este activă de la prima pornire.

Intel XeonProtecție DDoS

2x Intel Xeon E5-2630 v4

2.20GHz · 20 nuclee / 40 fire
129 €/lună
Protecție L4 de 40 Gbps / 4 Mpps128GB memorie240GB SSD (până la 6 discuri)1Gbps fără limită de trafic (până la 20Gbps)Livrare automată în câteva minute
Intel XeonProtecție DDoS

2x Intel Xeon E5-2690 v4

2.60GHz · 28 nuclee / 56 fire
249 €/lună
Protecție L4 de 40 Gbps / 4 Mpps128GB memorie240GB SSD (până la 6 discuri)1Gbps fără limită de trafic (până la 20Gbps)Livrare automată în câteva minute
Intel XeonProtecție DDoS

2x Intel Xeon E5-2699 v4

2.20GHz · 44 nuclee / 88 fire
425 €/lună
Protecție L4 de 40 Gbps / 4 Mpps256GB memorie240GB SSD (până la 6 discuri)1Gbps fără limită de trafic (până la 20Gbps)Livrare automată în câteva minute
AMD EPYCProtecție DDoS

AMD EPYC 9254

2.9GHz · 24 nuclee / 48 fire
449 €/lună
Protecție L4 de 40 Gbps / 4 Mpps128GB memorie2TB SSD (până la 12 discuri)1Gbps fără limită de trafic (până la 50Gbps)Livrare estimată: 2 săptămâni
AMD EPYCProtecție DDoS

2x AMD EPYC 9254

2.9GHz · 48 nuclee / 96 fire
679 €/lună
Protecție L4 de 40 Gbps / 4 Mpps256GB memorie2TB SSD (până la 12 discuri)1Gbps fără limită de trafic (până la 50Gbps)Livrare estimată: 2 săptămâni
AMD EPYCProtecție DDoS

2x AMD EPYC 9554

3.1GHz · 128 nuclee / 256 fire
959 €/lună
Protecție L4 de 40 Gbps / 4 Mpps512GB memorie2TB NVMe (până la 24 discuri)1Gbps fără limită de trafic (până la 200Gbps)Livrare estimată: 2 săptămâni
AMD EPYCProtecție DDoS

2x AMD EPYC 9754

2.3GHz · 256 nuclee / 512 fire
1.519 €/lună
Protecție L4 de 40 Gbps / 4 Mpps1024GB memorie2TB NVMe (până la 24 discuri)1Gbps fără limită de trafic (până la 200Gbps)Livrare estimată: 2 săptămâni

Ai nevoie și de filtrare Layer 7 în fața aplicației? Adaugă protecție DDoS la distanță →

Înainte să cumperi

Șase lucruri de verificat la orice server cu protecție DDoS

Aceleași întrebări pe care ni le pun și clienții noștri. La cele mai multe găsești răspunsul pe această pagină; restul sunt cele de pus unui furnizor care nu vrea să-și dea cifrele în scris.
1Ce niveluri sunt acoperiteMitigarea la marginea rețelei oprește atacurile volumetrice și pe protocol. Flood-urile la nivel de aplicație au nevoie de un proxy în fața aplicației, așa că verifică ce tip de protecție cumperi.
2Capacitatea în Gbps și MppsCifra lățimii de bandă, luată singură, ascunde atacurile bazate pe rata de pachete. Cere ambele cifre. Aici, nivelul inclus are 40 Gbps și 4 Mpps, iar cel mai mare ajunge la 1 Tbps și 100 Mpps.
3Unde este filtrat traficul de atacScrubbing-ul făcut departe de serverul tău lungește drumul fiecărei cereri curate. Întreabă unde are loc filtrarea și ce se întâmplă cu latența cât timp durează un atac.
4Ce se întâmplă cu traficul curatUnii furnizori plafonează traficul curat sau îl facturează în timpul unui atac. Aici portul rămâne nemăsurat, așa că nu utilizatorii legitimi sunt cei încetiniți.
5Când atacul depășește nivelul alesÎntreabă ce se întâmplă cu un atac mai mare decât nivelul cumpărat: mai multă filtrare, un null-route temporar sau un upgrade. De acest răspuns depinde dacă un flood neobișnuit de mare se transformă în downtime.
6Timpul de livrareConfigurațiile Intel Xeon se livrează automat la câteva minute după comandă. Configurațiile AMD EPYC au un termen estimat de livrare de două săptămâni, așa că planifică migrarea în funcție de el.
Construit pentru

Aplicații care nu își permit să iasă offline

Dacă veniturile, jucătorii sau spectatorii tăi depind de o adresă IP care trebuie să rămână accesibilă, atacul va veni. Acestea sunt aplicațiile pentru care este dimensionată mitigarea inclusă.

Servere de jocuri

IP-urile la care se conectează jucătorii sunt printre cele mai atacate adrese de pe internet. Filtrarea la marginea rețelei lasă meciul să continue, în timp ce flood-ul este absorbit upstream. Ghid de configurare pentru gaming

Streaming și media

Un stream live nu își permite să intre în buffering în timpul unui atac. Un port nemăsurat, cu mitigare upstream, menține bitrate-ul constant pentru publicul tău.

E-commerce și plăți

Când checkout-ul cade, pierzi venituri cu fiecare minut. Atacurile volumetrice și pe protocol sunt oprite înainte să ajungă la magazinul tău.

Platforme SaaS și API-uri

Endpoint-urile publice rămân accesibile pentru clienți în timp ce traficul de atac este filtrat. Pentru aplicația în sine, adaugă reguli Layer 7.

Aplicații cu trafic mare

Fiecare configurație vine cu un port de 1Gbps nemăsurat și acceptă porturi mai rapide la comandă, așa că protecția nu vine niciodată cu un plafon de trafic. Servere dedicate fără limită de trafic

Destinații de stocare și backup

Endpoint-urile de backup sunt liniștite până când sunt atacate. Aceeași filtrare la marginea rețelei acoperă și serverele de stocare dedicate.

Unde

Douăsprezece data center-e, o singură rețea protejată

Alege la comandă data center-ul cel mai apropiat de utilizatorii tăi. Nivelul de protecție inclus și orice upgrade peste el sunt disponibile în fiecare locație.

AmsterdamEquinix AM6FrankfurtEquinix FR4BucureștiVoxilityVienaInterxion VIESofiaTelepointParisInterxion PARMarsiliaDigital Realty MRS3DublinEquinix DB2MilanoIrideos AvalonVarșoviaMadridEquinix MD2AshburnEquinix DC
Cum funcționează

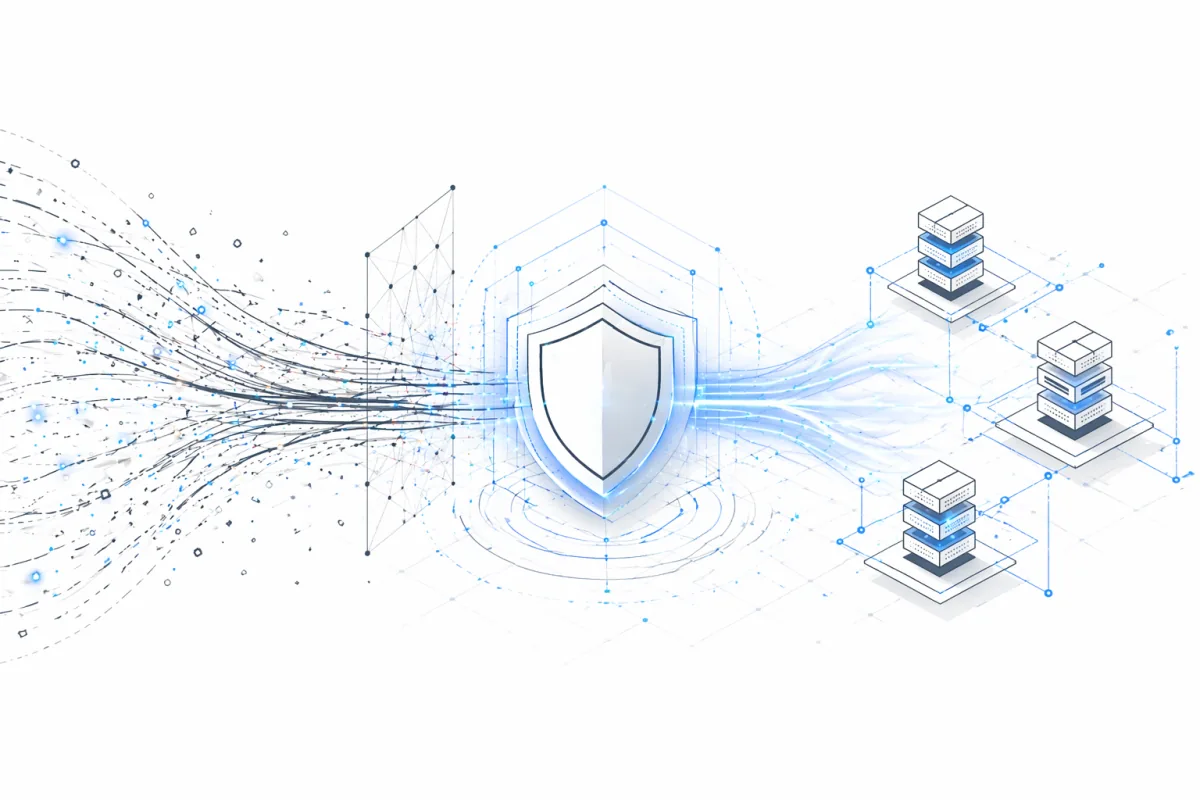
Filtrat înainte să ajungă la portul tău

Mitigarea care rulează pe server vine prea târziu, pentru că portul este deja saturat. Fiecare pas de mai jos are loc upstream, înaintea serverului pe care îl închiriezi.

1

Traficul intră la marginea rețelei

Fiecare pachet destinat serverului tău trece mai întâi prin marginea rețelei, unde traficul este inspectat continuu.

2

Traficul de atac este identificat

Anomaliile volumetrice și de protocol, cum ar fi flood-urile, amplificarea și rafalele de pachete SYN, sunt recunoscute la nivelul rețelei, nu pe serverul tău.

3

Pachetele malițioase sunt eliminate upstream

Filtrarea are loc înainte ca traficul să ajungă la portul tău, așa că serverul nu consumă niciodată CPU sau lățime de bandă pe atac.

4

Traficul curat ajunge la server

Utilizatorii legitimi au portul nemăsurat doar pentru ei. Pentru flood-urile la nivel de aplicație, adaugă protecția DDoS la distanță în fața aplicației.

Ales de echipe

Ce spun clienții care au rămas online

Retaileri, platforme SaaS și studiouri de jocuri care au trecut pe bare metal protejat pentru că downtime-ul îi costa mai mult decât serverul.

Infrastructura NexonHost ne-a ajutat să ne extindem operațiunile de e-commerce în toată Europa fără întreruperi. Protecția DDoS și viteza rețelei sunt de neegalat.
Sergio M.Sergio M.CTO, brand european de retail

Uptime fiabil, suport prompt și scalabilitate reală. NexonHost a devenit o parte esențială a operațiunilor noastre digitale.
Henrik L.Henrik L.IT Manager, platformă SaaS

Serverele noastre de jocuri rulează mai fluid ca niciodată datorită serverelor dedicate NexonHost cu lățime de bandă mare. Latența mică în toată Europa le oferă jucătorilor noștri o experiență de neegalat.
Theo B.Theo B.Lead Developer, studio european de jocuri

Pornește azi un server dedicat cu protecție DDoS

Mitigare de 40 Gbps / 4 Mpps și port nemăsurat pe fiecare configurație, de la 129 €/lună. Configurațiile Intel Xeon sunt online la câteva minute după comandă.

Întrebări frecvente

Întrebări frecvente despre serverele dedicate cu protecție DDoS

Da. Fiecare configurație Intel Xeon și AMD EPYC de pe această pagină include mitigare DDoS Layer 4 de 40 Gbps / 4 Mpps, fără cost suplimentar și fără taxă de setup. Filtrează atacurile volumetrice și pe protocol înainte ca traficul să ajungă la portul tău.

Nivelul inclus este de 40 Gbps / 4 Mpps. În pasul de configurare îl poți crește la 80 Gbps / 6 Mpps pentru 250 € pe lună, la 100 Gbps / 8 Mpps pentru 300 €, la 200 Gbps / 16 Mpps pentru 500 €, la 300 Gbps / 32 Mpps pentru 800 € sau până la 1 Tbps / 100 Mpps pentru 1.500 €. Upgrade-ul se facturează per server, peste prețul configurației.

Atacurile Layer 3 și Layer 4: flood-uri UDP, ICMP și de amplificare, flood-uri SYN și epuizarea conexiunilor. Atacurile la nivel de aplicație (Layer 7), cum ar fi flood-urile HTTP, sunt gestionate de protecția DDoS la distanță, care pune în fața aplicației tale un reverse proxy de filtrare, cu reguli de trafic personalizate.

În douăsprezece data center-e: Amsterdam, Frankfurt, București, Viena, Sofia, Paris, Marsilia, Dublin, Milano, Varșovia și Madrid în Europa, plus Ashburn, Virginia, pentru publicul din America de Nord. Nivelul inclus și upgrade-urile sunt disponibile în fiecare locație.

Da. Fiecare configurație vine cu un port de 1Gbps nemăsurat, iar porturile mai rapide se aleg la comandă. Traficul curat nu este plafonat și nici facturat cât timp un atac este filtrat.

Configurațiile Intel Xeon se livrează automat la câteva minute după comandă. Configurațiile AMD EPYC au un termen estimat de livrare de două săptămâni. Protecția este activă din momentul în care serverul este online; nu trebuie să activezi nimic.

Da. Protecția DDoS la distanță pune un proxy de filtrare în fața oricărui server de origine, oriunde ar fi găzduit. Pornește de la 44,10 € pe lună, cu facturare anuală, și oferă scrubbing Layer 4 per origine între 10 Gbps și 1 Tbps.

Hai să vorbim

Împreună construim un internet mai rapid și mai sigur.

Construiește o infrastructură scalabilă cu NexonHost: servere dedicate performante, VPS, cloud hosting și protecție DDoS în toată Europa.

Începe acum →Contactează-ne
[email protected]Suport 24/7 · Facturare 09:00 – 00:00